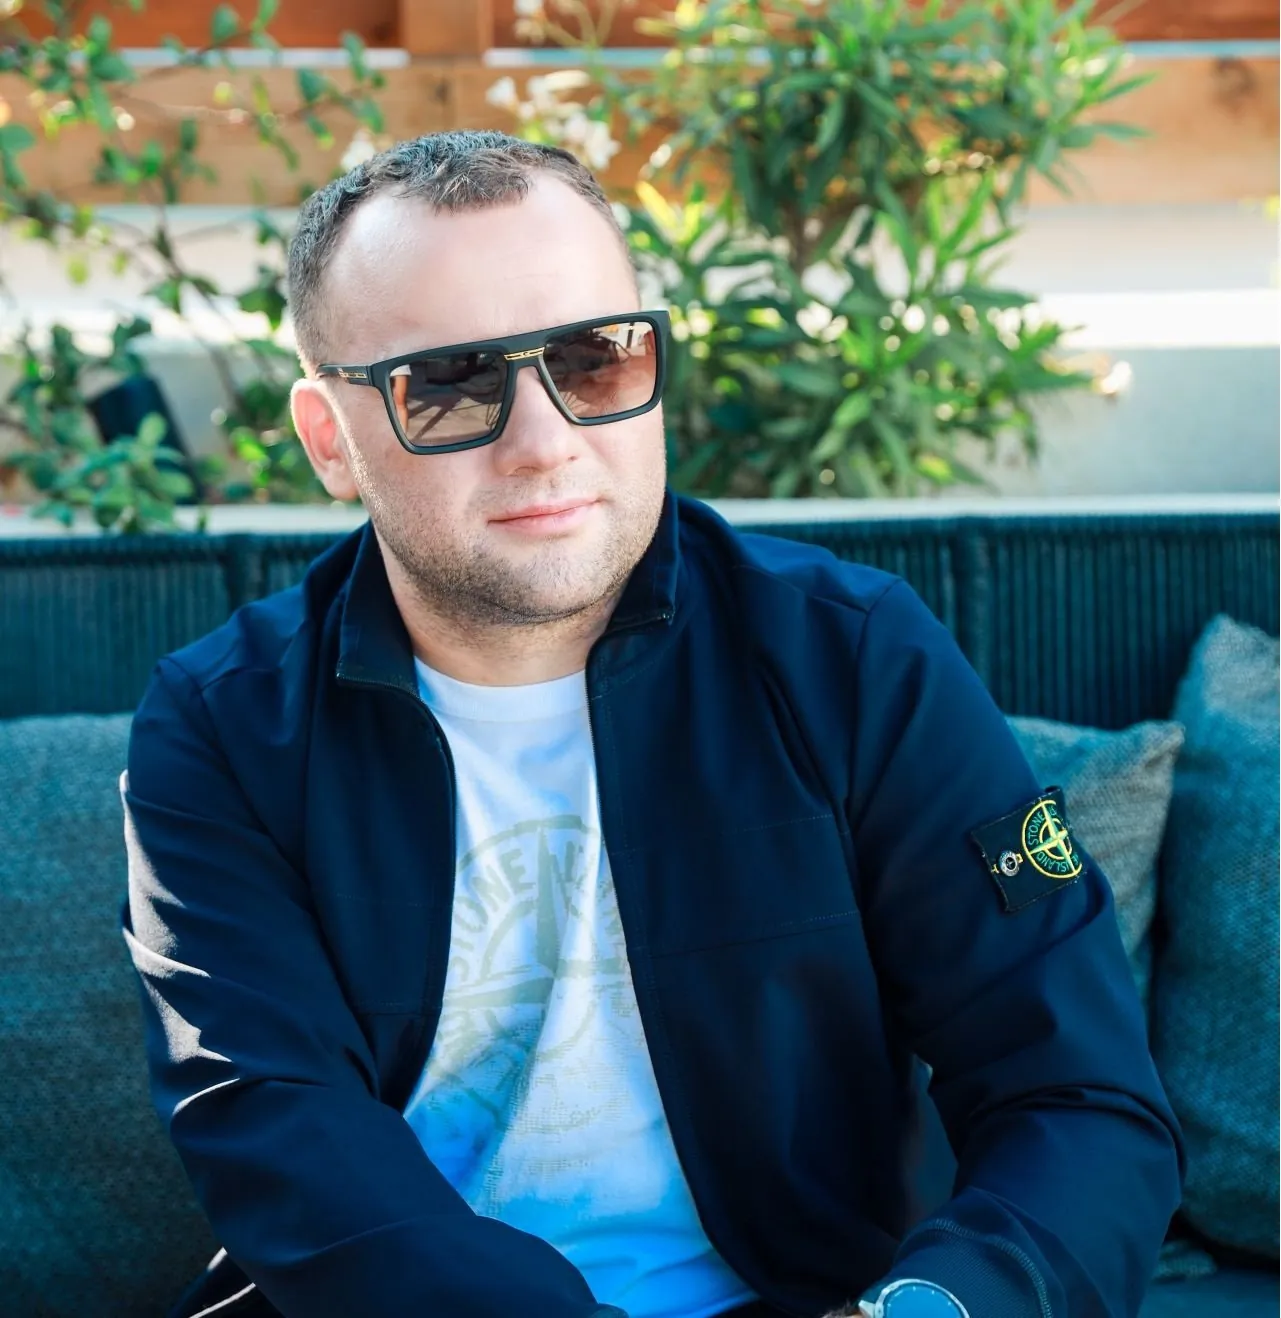
Причина цього парадоксу криється не в недосконалості коду, а в психології користувача. Експерт із кібербезпеки Михайло Зборовський акцентує увагу на тому, що саме людина, з її емоціями, втомою та неуважністю, є головним вектором атак для кіберзлочинців.
Анатомія вразливості: чому люди помиляються
Технології еволюціонують шаленими темпами, але людська природа залишається незмінною. Михайло Зборовський підкреслює, що зловмисники експлуатують базові когнітивні викривлення: довіру, страх, цікавість або бажання допомогти. Більшість успішних зламів (за різними оцінками — до 90%) починаються з помилки людини, а не з технічного збою..
- Ілюзія безпеки. Працюючи в офісі за захищеним контуром, люди часто розслабляються, вважаючи, що «айтішники все заблокують».
- Слабкі паролі. Попри всі попередження, «123456» або дата народження досі залишаються популярними ключами до корпоративних акаунтів.
Соціальна інженерія: злом мозку замість злому коду
Злочинці ретельно готують атаки, вивчаючи профілі жертв у соціальних мережах, щоб повідомлення виглядало максимально правдоподібно.
Арсенал сучасного соціального інженера включає:
- Спірфішинг (Spear Phishing). Цілеспрямоване полювання. Лист приходить нібито від керівника або партнера, звертається на ім’я і згадує реальні деталі роботи. Мета — змусити терміново оплатити рахунок або надати доступ до бази даних.
- Претекстінг. Створення вигаданого сценарію. Наприклад, хакер дзвонить під виглядом IT-підтримки, яка нібито проводить оновлення систем, і просить продиктувати пароль для «перевірки».
Без належної підготовки розпізнати таку атаку вкрай важко. Як зазначають фахівці Cosmobet, один необережний крок співробітника може скомпрометувати всю мережу компанії, тому інвестиції в «людський файрвол» є критично необхідними.
Стратегія захисту: від Cosmobet до глобальних стандартів
У компанії Cosmobet підійшли до цього питання системно. Безпека тут розглядається як багаторівневий процес — це не лише захист серверів, а й постійна робота з людьми.
Ключові елементи сучасної стратегії захисту включають:
- Чіткі алгоритми дій. Працівник має знати, до кого звертатися у разі підозри. Швидка реакція може зменшити збитки в рази.
Формування культури кібергігієни
Михайло Зборовський переконаний: кібербезпека має стати звичкою, такою ж природною, як миття рук перед їжею.
- Регулярні тренінги. Навчання має бути безперервним.
- Багатофакторна аутентифікація (MFA). Додатковий бар’єр від людських помилок.
- Принцип мінімальних привілеїв. Доступ лише до необхідних даних.
Підсумовуючи, Михайло Зборовський зазначає: в умовах гібридних загроз головним захисником інформації стає сам користувач. Безпека — це процес, який починається з кожного кліка.